


Mise en perspective
OpenAI a ouvert l’accès à GPT-6 Astra le 3 septembre 2026. Deux jours plus tôt, l’entreprise avait rangé ce même modèle au seuil le plus élevé de sa propre échelle de risque en cybersécurité, et écrit qu’aucun de ses modèles n’avait jamais été classé à ce niveau.
Concrètement, cette échelle n’appartient pas à un régulateur. L’éditeur la publie, l’applique et l’interprète lui-même. Pour un lecteur français, le dossier tient donc à trois questions de dispositif : qui pose le curseur, sur quelle règle écrite, et qui contrôle ensuite.
L’éditeur a doublé son communiqué du 1er septembre d’une vidéo mise en ligne le jour du lancement sur sa chaîne.
Elle vaut comme pièce au dossier plus que comme démonstration : on y entend l’entreprise présenter elle-même son modèle et le vocabulaire qu’elle emploie pour en parler, là où les reprises écrites ramènent l’exercice à deux phrases de citation.

Reste à établir ce que dit exactement ce document du 1er septembre, ce que le classement engage vraiment, ce qu’il laisse hors de portée d’un contrôle extérieur, et quelles échéances publiques restent inscrites au calendrier européen.
Le fait
Le 1er septembre 2026, OpenAI a mis en ligne un document intitulé « Path to Astra » dans lequel elle classe le modèle au niveau « Critical » de son cadre de préparation, le degré le plus haut de cette grille pour la cybersécurité. La formule est sans ambiguïté : « It is the first model we are designating at this level. » Un texte antérieur, publié le 7 août 2026 sur les seuils de ce cadre, situait les modèles précédents de la maison, dont GPT-5.6 Sol, au niveau « High », soit un cran en dessous.
Deux jours plus tard, la page de lancement reprend le même classement et détaille l’encadrement annoncé. L’entreprise dit déployer en production une surveillance de l’alignement pour les modèles de cette génération : un ensemble de classifieurs qui examinent le raisonnement et les actions du modèle, et arrêtent automatiquement une activité non autorisée. Dans ChatGPT comme dans Codex, une tâche mise en pause peut être renvoyée à l’utilisateur pour validation.
L’accès est étagé. Le modèle est arrivé le 3 septembre chez un nombre limité d’organisations avant d’être élargi aux formules Plus, Pro, Business et Enterprise, détaille 9to5Mac. Côté entreprises, l’administrateur doit activer le modèle : la page de lancement précise que l’accès est désactivé par défaut. Les usages avancés en cybersécurité restent réservés à un petit groupe de testeurs, rapporte Axios, sans calendrier d’ouverture publié.
Notre regard
Le classement est une décision d’entreprise, prise selon un référentiel d’entreprise. C’est ce qui en fait la valeur documentaire, et ce qui en borne la portée : il engage la parole d’OpenAI, pas celle d’un tiers.
Le 1er septembre 2026, OpenAI a classé GPT-6 Astra au seuil le plus élevé de son échelle de risque en cybersécurité, une première dans son histoire, et a ouvert l’accès au modèle deux jours plus tard, alors que les obligations européennes sur les modèles à risque systémique s’appliquaient depuis 397 jours.
Selon nos calculs, 397 jours séparent le 2 août 2025, date à laquelle les règles européennes sur les modèles d’IA à usage général sont devenues applicables, du 3 septembre 2026, jour de l’ouverture de l’accès à Astra. L’écart n’a rien d’un reproche : il pose le décor. Un cadre public écrit et daté existait déjà, plus d’un an avant que l’éditeur ne pose son propre curseur.
La nuance
Mettre les éditeurs en regard ne fonctionne pas encore. Chacun publie sa propre grille et ses propres protocoles d’évaluation, ce qui empêche toute équivalence : Anthropic a de son côté restreint certaines fonctions de son modèle Fable 5, et Gemini 3.7 Flash, chez Google DeepMind, n’a pas atteint le niveau haut du référentiel maison, relève Tech Wire Asia. Trois grilles, trois méthodes, aucun étalon commun.
Le dispositif de surveillance a lui aussi ses effets de bord, que l’éditeur reconnaît : des protections réglées pour bloquer les usages abusifs peuvent signaler à tort une activité légitime, y compris le travail défensif d’équipes de sécurité. Le document du 1er septembre ne nomme par ailleurs aucun organisme extérieur chargé de valider le niveau retenu. Il fait état d’évaluations menées avec des experts tiers, et d’un principe de travail avec des agences publiques et des organisations de sécurité de l’IA, ce qui ne revient pas à une vérification indépendante du classement lui-même.
À surveiller
Le règlement européen sur l’IA, lui, écrit ce qu’il attend. Son article 55 impose aux fournisseurs de modèles à usage général présentant un risque systémique d’évaluer le modèle selon des protocoles reconnus, d’atténuer les risques repérés, d’assurer un niveau adéquat de protection en matière de cybersécurité et de signaler sans délai injustifié les incidents graves au Bureau européen de l’IA et aux autorités nationales compétentes.
Ces obligations s’appliquent depuis le 2 août 2025 pour les modèles à usage général, et le règlement est entré en application générale le 2 août 2026, rappelle la Commission européenne. AAP notait déjà, en août 2026, qu’OpenAI n’avait plus d’éthicienne dédiée et n’avait pas prévu de la remplacer, et suivait la manière dont ce même règlement encadre les usages policiers de l’IA en cinq cas concrets.
Le jalon suivant inscrit au calendrier européen tombe le 2 août 2027, mais il vise les modèles mis sur le marché avant août 2025, pas Astra. Pour celui-ci, la seule échéance publiée reste celle de l’éditeur, qui annonce une ouverture progressive des usages avancés en cybersécurité sans en donner la date.
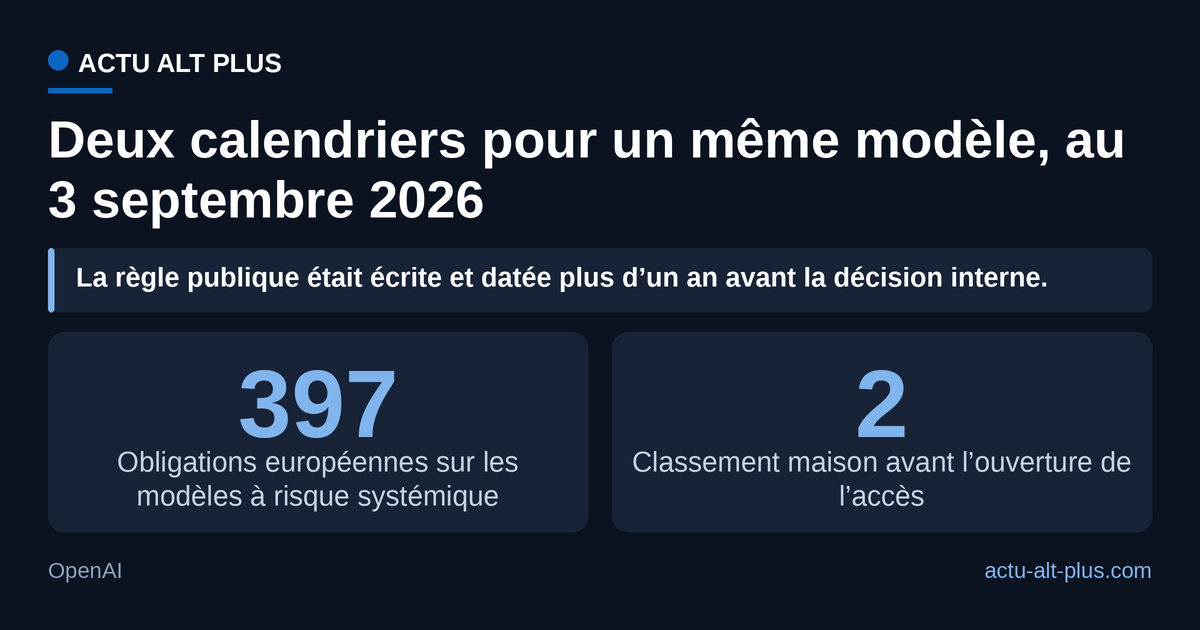
Les deux repères de calendrier qui encadrent cette séquence se lisent mieux côte à côte.
Reprendre ce graphique ou citer ce chiffre
Citez ce chiffre en mentionnant Actu Alt Plus :
Ou réutilisez ce graphique librement sur votre site, attribution incluse :
Les deux durées ne se comparent pas terme à terme, et le graphique ne le prétend pas : il met côte à côte le temps d’installation d’une règle publique et l’intervalle d’une décision privée. Le détail des deux repères tient en deux lignes.
| Repère | Point de départ | Durée au 3 septembre 2026 | Source |
|---|---|---|---|
| Obligations européennes sur les modèles d’IA à usage général | 2 août 2025 | 397 jours | Commission européenne, calendrier d’application |
| Classement maison au seuil le plus élevé en cybersécurité | 1er septembre 2026 | 2 jours | OpenAI, « Path to Astra » |
Votre réaction :
Article créé en collaboration avec l’IA.
Les plus lus
- 1
 Taratata 600 : la date d’enregistrement et celle de diffusion
- 2
 Résultat du Super Loto du 18 septembre : 13 millions gagnés
- 3
 Steam Frame, 72 heures pour acheter après le tirage au sort
- 4
 Nouveau félin : le tilcayo, premier chat décrit depuis un siècle
- 5
 Résultats des évaluations nationales 2026, dès le 21 septembre
Nos dossiers
- France395
- Science271
- Culture193
- Consommation173
- Patrimoine165
- Santé publique161
- IA161
- Sport159
Recevez notre sélection dans votre boîte mail
Le meilleur d’Actu Alt Plus : décryptages, chiffres et panoramas. Désinscription en 1 clic, zéro spam.
