


Sommaire
Décryptage
Vous tapez le nom d’un logiciel dans Google et le lien du haut est une publicité, pas le site de l’éditeur. Ce bandeau décide de beaucoup : un développeur a raconté le 9 septembre 2026 comment son application pour Mac, signée et notarisée par Apple, a été bannie de Google Ads pour « logiciel malveillant » sans qu’on lui dise ce qui posait problème, pendant que la plateforme retire des centaines de millions d’annonces d’arnaque par an.
Le tri qui décide de ce que vous voyez au-dessus des résultats fonctionne donc dans les deux sens. Il bloque des éditeurs légitimes, et il ne rattrape pas tout ce qu’il vise. Les gestes qui protègent un téléchargement, eux, tiennent en quelques secondes.
En bref
- Un billet publié le 9 septembre 2026 raconte la suspension d’un compte Google Ads pour « logiciel malveillant », après 500 dollars dépensés et des appels successifs rejetés.
- L’application visée, un multiplexeur de terminal pour macOS écrit en Rust, était signée et notarisée, et sortait propre de VirusTotal comme de Safe Browsing.
- Les règles de Google prévoient une suspension « immédiatement et sans avertissement préalable » quand le manquement est jugé flagrant.
- Google dit avoir bloqué ou supprimé 8,3 milliards d’annonces en 2025, dont 602 millions pour arnaque, et avoir réduit de 80 % les suspensions d’annonceurs injustifiées.
- En France, Cybermalveillance.gouv.fr a traité plus de 504 000 demandes d’assistance en 2025, dont 93 % venues de particuliers.
Ce que raconte le billet
L’auteur édite RACE, un multiplexeur de terminal natif pour macOS écrit en Rust. Il lance une campagne Google Ads, dépense 500 dollars, puis voit son compte suspendu pour deux motifs cumulés : « Malicious software » et « Compromised Site ». Aucun élément précis n’accompagne la décision.
Suivent des appels, tous rejetés. Il joint des rapports Google Safe Browsing sans alerte, une Search Console propre, une analyse VirusTotal négative, la preuve que l’application est signée et notarisée par Apple, l’examen du JavaScript de son site. Au bout de plusieurs tentatives, son accès au formulaire est lui-même bloqué une semaine. Sa seule hypothèse tient à la gestion de processus en arrière-plan, qui est exactement la fonction d’un multiplexeur de terminal, et qui aurait déclenché un détecteur. Le compte a fini par être réactivé après que le billet a circulé et alimenté une discussion sur Hacker News, sans explication supplémentaire de Google.
Ce que la règle de Google interdit
La règle « Logiciels malveillants » vise la distribution intentionnelle de programmes qui obtiennent un accès non autorisé ou nuisent à un ordinateur, un appareil ou un réseau. Elle nomme les virus, les rançongiciels, les chevaux de Troie, les rootkits, les enregistreurs de frappe et les logiciels espions. Elle vise aussi deux techniques propres à la publicité : les redirections forcées, qui envoient l’internaute vers un site infecté « sans qu’il ne clique sur l’annonce », et les annonces HTML5 qui volent les identifiants depuis la page d’un éditeur.
Le texte prévoit qu’un manquement jugé flagrant entraîne la suspension du compte « immédiatement et sans avertissement préalable ». C’est cette mécanique qui s’applique dans le cas ci-dessus, avec la charge de la preuve renversée : l’annonceur doit démontrer qu’il n’est pas ce dont on l’accuse, sans savoir ce qui a été détecté.
Les chiffres que Google publie
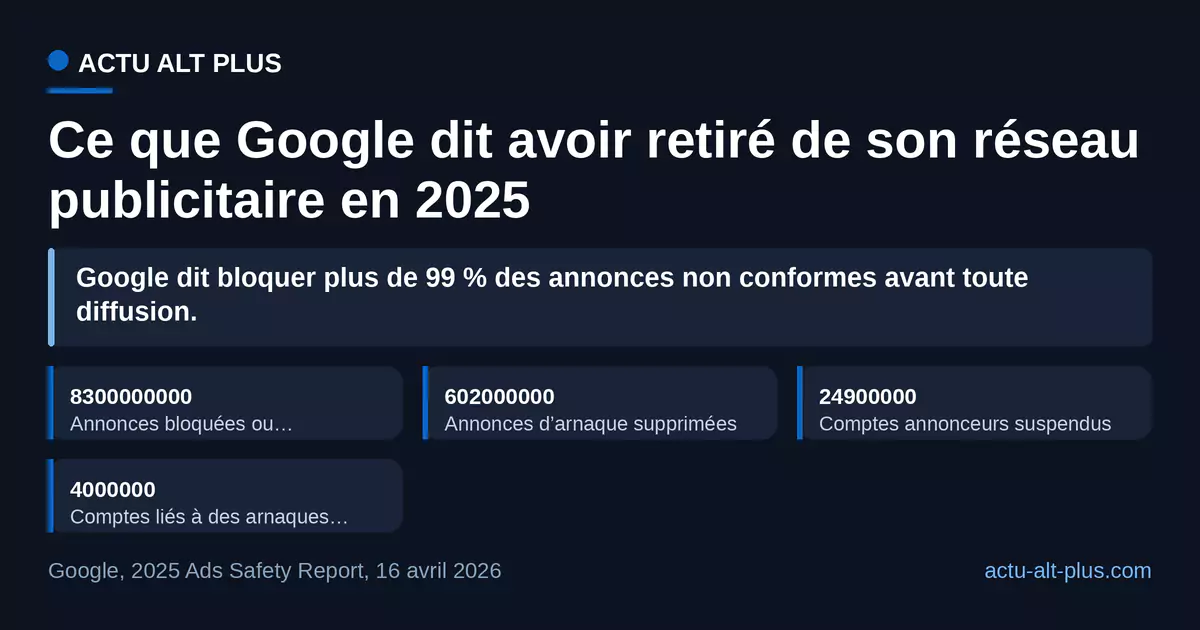
Le rapport annuel de sécurité publicitaire, publié le 16 avril 2026, donne l’échelle du tri. Sur 2025, Google dit avoir bloqué ou supprimé 8,3 milliards d’annonces, dont 602 millions pour arnaque, et suspendu 24,9 millions de comptes annonceurs. Ces 602 millions représentent environ 1,65 million d’annonces d’arnaque retirées par jour. Le même rapport affirme que plus de 99 % des annonces non conformes sont arrêtées avant toute diffusion, et que ses outils ont réduit de 80 % les suspensions d’annonceurs injustifiées.
Ce dernier pourcentage est celui qui compte ici : il reconnaît que l’erreur de tri existe, qu’elle est mesurée, et qu’elle subsiste à un niveau plus bas.
Reprendre ce graphique ou citer ce chiffre
Citez ce chiffre en mentionnant Actu Alt Plus :
Ou réutilisez ce graphique librement sur votre site, attribution incluse :
Les quatre volumes se lisent ensemble. La masse retirée est considérable, et la part explicitement rangée sous l’étiquette « arnaque » y reste minoritaire : la modération publicitaire traite d’abord autre chose que la fraude.
Ce que ça donne en France
En 2025, Cybermalveillance.gouv.fr a traité plus de 504 000 demandes d’assistance en France, dont 93 % venaient de particuliers, et l’arnaque au faux support technique pèse 5,9 % de leurs demandes, en hausse de 39 % sur un an.
Le virus informatique, catégorie qui recouvre les programmes installés à l’insu de l’utilisateur, progresse plus doucement (+8 % sur un an) mais figure toujours parmi les dix menaces les plus signalées, selon le rapport d’activité 2025 de la plateforme. Le mécanisme n’a rien d’inédit : il ressemble à celui des faux sites de carte grise, et il alimente la même chaîne que la fraude aux paiements.
Voici le classement 2025 des menaces les plus signalées par les particuliers, en part des demandes d’assistance.
| Menace | Part des demandes d’assistance | Évolution sur un an |
|---|---|---|
| Hameçonnage | 33 % | +71 % |
| Piratage de compte | 11 % | -2 % |
| Violation de données | 6,6 % | +107 % |
| Arnaque au faux support technique | 5,9 % | +39 % |
Concrètement, quoi vérifier avant de télécharger
Le bloc du haut est un espace acheté, signalé par la mention « Sponsorisé ». Il ne dit rien de la légitimité de la destination : l’ordre y dépend d’enchères, pas d’un classement de pertinence. Quatre gestes, dans l’ordre.
- Lisez le domaine, pas le nom affiché. Le titre d’une annonce peut reprendre une marque au mot près ; seul le nom de domaine identifie l’éditeur.
- Rejoignez le site officiel par vos propres moyens. Tapez le domaine que vous connaissez, ou installez depuis le magasin d’applications de votre système : vous sortez alors du parcours publicitaire.
- Regardez qui signe le fichier. Sur macOS, le système bloque par défaut une application qui n’est pas notarisée par Apple ; sur Windows, l’invite d’installation affiche l’éditeur, et « éditeur inconnu » est une réponse en soi.
- Refusez l’escalade. Un installeur arrivé par une annonce qui réclame des droits d’administrateur ou la désactivation de l’antivirus a répondu à votre question.
Ces quatre contrôles ne demandent pas de compétence technique, seulement de ralentir de dix secondes au moment précis où la page invite à cliquer vite.
Où signaler, et ce que ce cas ne règle pas
Si le téléchargement a déjà eu lieu, Cybermalveillance.gouv.fr propose un parcours de diagnostic et d’accompagnement, 17Cyber, ainsi qu’un formulaire de signalement. Le dispositif est public, et il oriente vers des prestataires référencés quand une intervention devient nécessaire.
Côté plateforme, une annonce diffusée se signale depuis le menu affiché à côté d’elle. C’est le canal que Google dit avoir renforcé : il déclare avoir traité quatre fois plus de signalements d’utilisateurs qu’en 2024.
Reste l’angle mort. Dans le cas de RACE, ce n’est pas la procédure d’appel qui a rétabli le compte, c’est la circulation publique du billet. Son auteur évoquait, avant ce retournement, la piste d’un recours devant une juridiction européenne. Un annonceur sans audience, lui, en reste au formulaire.
Questions courantes
Un logiciel signé et notarisé est-il forcément sans danger ?
La signature identifie l’éditeur et garantit que le fichier n’a pas été modifié après coup. Elle ne certifie pas le comportement du programme, et elle n’a pas suffi, dans le cas décrit ici, à convaincre la modération publicitaire.
Comment un annonceur conteste-t-il une suspension Google Ads ?
Les règles indiquent de passer par le lien « Nous contacter » présent dans la notification, qui ouvre un formulaire d’appel. Le compte n’est rétabli que si Google est convaincu du bien-fondé de l’appel, et aucun délai n’est garanti.
Que faire si le logiciel est déjà installé ?
Déconnectez la machine du réseau, lancez une analyse complète avec l’antivirus du système, puis changez depuis un autre appareil les mots de passe saisis depuis l’installation. Le parcours 17Cyber de Cybermalveillance.gouv.fr délivre ensuite un diagnostic et oriente vers des prestataires référencés.
Votre réaction :
Article créé en collaboration avec l’IA.
Les plus lus
- 1
 Taratata 600 : la date d’enregistrement et celle de diffusion
- 2
 Prix du roman Fnac 2026 : « C’était ça ou mourir » lauréat
- 3
 Résultats des évaluations nationales 2026, dès le 21 septembre
- 4
 Mondiaux de cyclisme : le maillot arc-en-ciel rapporte 8 000 euros, moins qu’une étape du Tour
- 5
 1,661 mètre à Marseille, le zéro qui fixe l’altitude de toute la France continentale
Nos dossiers
- France395
- Science283
- Culture197
- Consommation175
- Santé publique171
- Patrimoine167
- IA167
- Sport160
Recevez notre sélection dans votre boîte mail
Le meilleur d’Actu Alt Plus : décryptages, chiffres et panoramas. Désinscription en 1 clic, zéro spam.
