Sommaire
Décryptage
102 millions de dollars ont quitté 324 portefeuilles crypto en 47 minutes le 9 octobre 2026, selon la société d’analyse Bitquery. Leurs propriétaires avaient acheté un portefeuille matériel Ledger chez CryptoBilis, revendeur officiel de la marque française en Indonésie, en Malaisie et aux Philippines. Le 10 octobre, Ledger a confirmé qu’un appareil d’une victime contenait un implant matériel non autorisé, rapporte BleepingComputer. Cette puce ajoutée lisait la phrase secrète à l’écran et l’envoyait par le réseau mobile.
Citer ce chiffre
Citez ce chiffre en mentionnant Actu Alt Plus :
En bref
- 324 portefeuilles vidés en 47 minutes, tous achetés chez le même revendeur officiel.
- Le module espion associe un microcontrôleur, une eSIM et un modem 4G.
- Il recopie la phrase de récupération affichée à l’écran ; le contrôle d’authenticité de Ledger ne le voit pas.
- Chaque portefeuille vidé contenait en moyenne près de 315 000 dollars.
- Appareil douteux : ne pas l’initialiser ; déjà utilisé : transférer ses fonds vers une nouvelle phrase.
Mon Ledger est-il concerné ?
Le risque se concentre sur CryptoBilis, sans s’y limiter. Ledger affirme que tous les cas confirmés touchent des appareils vendus par ce revendeur, selon Bitcoin.com News, mais des appareils piégés ont aussi circulé par d’autres canaux. La consigne de Ledger du 9 octobre vise les achats faits chez CryptoBilis dans les 90 jours précédents, précise The Block : ne pas initialiser un appareil neuf, et déplacer ses fonds vers un nouveau Ledger si c’est déjà fait.
CryptoBilis figurait pourtant sur la liste officielle de Ledger dans les trois pays. Le conseil habituel, acheter chez un revendeur agréé, n’a pas protégé ces clients.
L’alerte précédait pourtant le vol : des chercheurs montraient l’implant dans des Ledger Nano X depuis le 16 septembre 2026, selon BleepingComputer. Ces appareils piégés se vendaient alors à près de moitié prix, sans que le vendeur soit nommé. Le studio de recherche Tibane Labs, spécialisé dans les cryptomonnaies, en a aussi obtenu deux par d’autres canaux. L’un venait d’Amazon Japon, chez un vendeur basé en Chine qui expédiait depuis la Malaisie, l’autre de Yahoo! Auctions au Japon.
Le 11 octobre 2026, un premier signalement, non confirmé, vient d’Europe. Un client qui avait acheté son Ledger deux semaines plus tôt chez MediaMarkt publie sur X les photos d’un implant, relève Bitcoin.com News. Il y voit une version plus ancienne du module, qui ne se cache pas derrière l’écran. Selon Mark Karpelès, ancien patron de la plateforme Mt. Gox, l’antenne porte l’inscription « Eurasian version ». Elle laisse penser à des variantes adaptées aux fréquences mobiles de chaque région.
Ledger a ensuite annoncé que MediaMarkt Saturn cessait de vendre ses appareils, après ce signalement d’un client en Allemagne, selon CoinDesk. Ce cas européen n’est pas confirmé par la marque.
Comment une puce cachée vole-t-elle la phrase secrète ?
Elle lit l’écran au moment où la phrase s’affiche. Un portefeuille matériel garde hors d’Internet la clé qui donne accès aux cryptomonnaies. Cette clé tient dans une phrase de récupération de 24 mots, montrée à l’initialisation. CoinDesk résume l’enjeu : qui détient ces mots peut recréer le portefeuille ailleurs et déplacer les fonds, sans jamais toucher l’appareil.
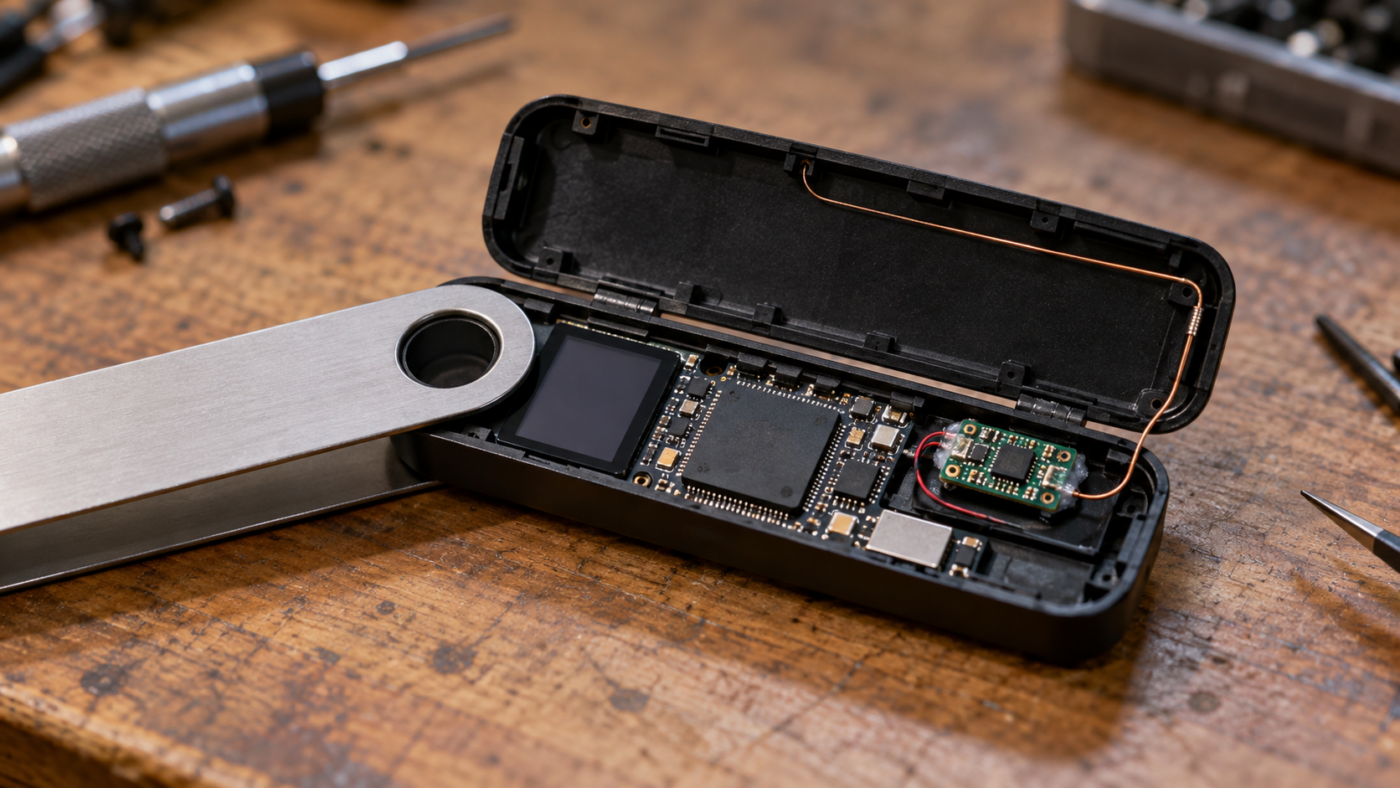
Tibane Labs a démonté deux variantes logées dans des Nano X. On y trouve un microcontrôleur STM32G431 de STMicroelectronics et une eSIM de 2 millimètres sur 2. S’y ajoute un modem LTE blindé, la norme de la 4G. Dans la première, la batterie d’origine a été remplacée par un modèle plus petit, qui alimente à la fois l’implant et le portefeuille ; la seconde garde la batterie d’origine.
Mark Karpelès, aujourd’hui directeur technique de Shells.com, décrit la suite auprès de BleepingComputer. Le module capte l’affichage et les appuis sur les boutons, en déduit les 24 mots, puis les envoie par LTE grâce à son eSIM. Le déclencheur est banal : il suffit que le propriétaire initialise son appareil : c’est à ce moment que la phrase s’affiche, selon CoinDesk.
Pourquoi le contrôle d’authenticité de Ledger n’a-t-il rien vu ?
Parce qu’il vérifie une puce que l’implant ne touche pas. Chaque Ledger embarque un Secure Element, la puce qui fabrique et conserve les clés. Le « Genuine Check » de la marque s’assure que l’appareil est authentique. Ledger prévient lui-même que ce contrôle ne peut pas détecter un implant ajouté tant que le Secure Element d’origine reste intact, rappelle BleepingComputer. L’implant se branche à côté et lit ce qui part vers l’écran.
Le soin du montage inquiète davantage : selon Tibane Labs, la seconde variante tient sur une carte souple dessinée et panélisée, du type qu’on commande à un fabricant de circuits, et non une pièce unique bricolée à la main. Un fil d’antenne y longe le bord supérieur du boîtier.
Pourquoi tout est-il parti en 47 minutes ?
Parce que le voleur détenait les phrases depuis des semaines. L’enquête de Bitquery reconstitue la chronologie à partir des transactions publiques. Les adresses de contrôle du voleur sont alimentées le 25 septembre 2026. Jusqu’au 7 octobre, il répète 41 boucles de test : 21 sur TRON, 20 sur Ethereum.
Le 9 octobre, tout commence sur TRON. À 4 h 59 min 57 s (heure UTC), 30 portefeuilles y changent de maître en trois secondes. La même nouvelle clé reçoit dans chacun le pouvoir de déplacer seule les fonds. Dans les 47 minutes, Ethereum, BNB Chain, Polygon, Solana et Bitcoin sont vidés à leur tour. Pour Bitquery, un seul voleur détenait toutes les clés.
Frapper partout le même jour avait un avantage : des vols étalés auraient alerté les victimes suivantes, qui auraient pu déplacer leurs fonds.
TRON concentre à lui seul 79,3 millions de dollars sur 140 portefeuilles, plus des trois quarts du butin. Sur ce réseau circule l’USDT, le jeton adossé au dollar émis par Tether : un seul portefeuille TRON y a perdu 7 millions d’USDT. Ces montants restent des estimations. Bitquery prévient que conversions et frais brouillent le compte, et des chercheurs cités par CoinDesk les estimaient au plus à 93,2 millions de dollars le 13 octobre.
| Réseau | Montant volé (millions $) | Portefeuilles vidés | Perte moyenne par portefeuille ($) |
|---|---|---|---|
| TRON | 79,3 | 140 | 566 400 |
| Bitcoin | 16,8 | 122 | 137 700 |
| Ethereum | 3,7 | 33 | 112 100 |
| BNB Chain | 1,45 | 27 | 53 700 |
| Polygon | 0,58 | 13 | 44 600 |
| Solana | 0,25 | 4 | 62 500 |
| Total | 102,0 | 324 | 314 800 |
Que faire en cas de doute sur son Ledger ?
Ne pas s’en servir pour créer une phrase, et déplacer ses fonds s’il a déjà servi. La parade recommandée par Ledger tient en deux temps, selon CoinDesk : une nouvelle phrase générée sur un appareil neuf, puis le transfert de tous les fonds. Changer d’appareil sans changer de phrase ne protège rien, puisque le voleur détient déjà les 24 mots.
Trois indices aident à repérer un appareil douteux. La provenance d’abord : boutique de la marque, revendeur, place de marché ou occasion. L’aspect ensuite : un fil le long du bord, une batterie plus petite que l’originale. Le prix enfin.
Une remise n’a rien de suspect en soi. En juin 2023, la boutique officielle de Ledger affichait le Nano X à 104,29 euros au lieu de 149 euros avec un code promo, soit 30 % de moins. Les appareils piégés repérés en septembre se vendaient à près de moitié prix.
Résultat : 30,0 %
Calcul : (prix catalogue − prix proposé) ÷ prix catalogue × 100. Repères : appareils piégés vendus à près de moitié prix (BleepingComputer, octobre 2026) ; promotion officielle Ledger de 30 % en juin 2023 (Presse-citron).
Pour les victimes, la récupération s’annonce longue. Aucun plan de remboursement n’accompagne les consignes de Ledger, note The Defiant. Charles Guillemet, directeur technique de la marque, annonce une révision des contrôles des revendeurs et des protections anti-falsification. Une partie du butin reste pourtant visible, car les blockchains publiques montrent chaque mouvement. Tether a gelé 10 millions de dollars en USDT, répartis sur 20 portefeuilles. Le 13 octobre 2026 à 9 h 24 (heure UTC), 203,8 bitcoins volés dormaient encore sur deux adresses du voleur.
Questions courantes
Changer de code PIN suffit-il à se protéger ?
Non. Le code PIN verrouille l’appareil, alors que l’implant vise la phrase de 24 mots, qui permet de recréer le portefeuille sans l’appareil. Seule une nouvelle phrase, générée sur un appareil sain, coupe l’accès du voleur.
Que doivent faire les victimes ?
Ledger leur demande de contacter son support par les canaux officiels et de porter plainte auprès de la police de leur pays. Aucun remboursement n’a été promis dans ses déclarations du 9 au 13 octobre 2026.
Qui a posé l’implant dans les appareils ?
On ne le sait pas. Le PDG de Ledger, Pascal Gauthier, indique que l’enquête cherche qui a modifié les appareils et à quelle étape de la distribution. CryptoBilis a cessé de vendre les produits de la marque.
Un Ledger acheté en France est-il concerné ?
Au 13 octobre 2026, Ledger rattache tous les cas confirmés à CryptoBilis. Le signalement européen relayé vient d’un client de MediaMarkt en Allemagne, et la marque ne l’a pas confirmé.
Votre réaction :
Article créé en collaboration avec l’IA.
Les plus lus
- 1
 Prix Nobel 2026 : dates, heures à Paris et lauréats prix par prix
- 2
 Céline Dion en concert : 16 dates restantes, horaires et billets
- 3
 Goncourt 2026 : les 8 romans de la deuxième sélection, Grasset n’en a plus aucun
- 4
 Nobel de physique 2026 : Francis Halzen, seul lauréat, pour les neutrinos du pôle Sud
- 5
 Pronostics Nobel : les favoris de Clarivate ont attendu 8 ans en médiane
Nos dossiers
- Océan103
- Record du monde35
- Espace45
- Histoire103
- Famille97
- Évolution94
- Pouvoir d’achat152
- Climat141
Recevez notre sélection dans votre boîte mail
Le meilleur d’Actu Alt Plus : décryptages, chiffres et panoramas. Désinscription en 1 clic, zéro spam.