


Sommaire
Décryptage
Publié le 4 août 2026 · Mis à jour le 5 août 2026 à 13h29
Ce que ça change pour vous : le rangement vendu comme le plus sûr de la crypto, le portefeuille « froid », débranché, tenu à l’écart d’Internet, vient d’être vidé sans que personne y touche. Concrètement, les voleurs n’ont pas ouvert le coffre. Ils en ont deviné la combinaison, depuis chez eux, sur un ordinateur. Résultat : environ 116 millions de dollars de bitcoins siphonnés à des utilisateurs de Coldcard, l’appareil du fabricant canadien Coinkite, selon le décompte de Fortune. Voici la mécanique, pièce par pièce, et ce qu’il faut vérifier si vous détenez des bitcoins.
En bref
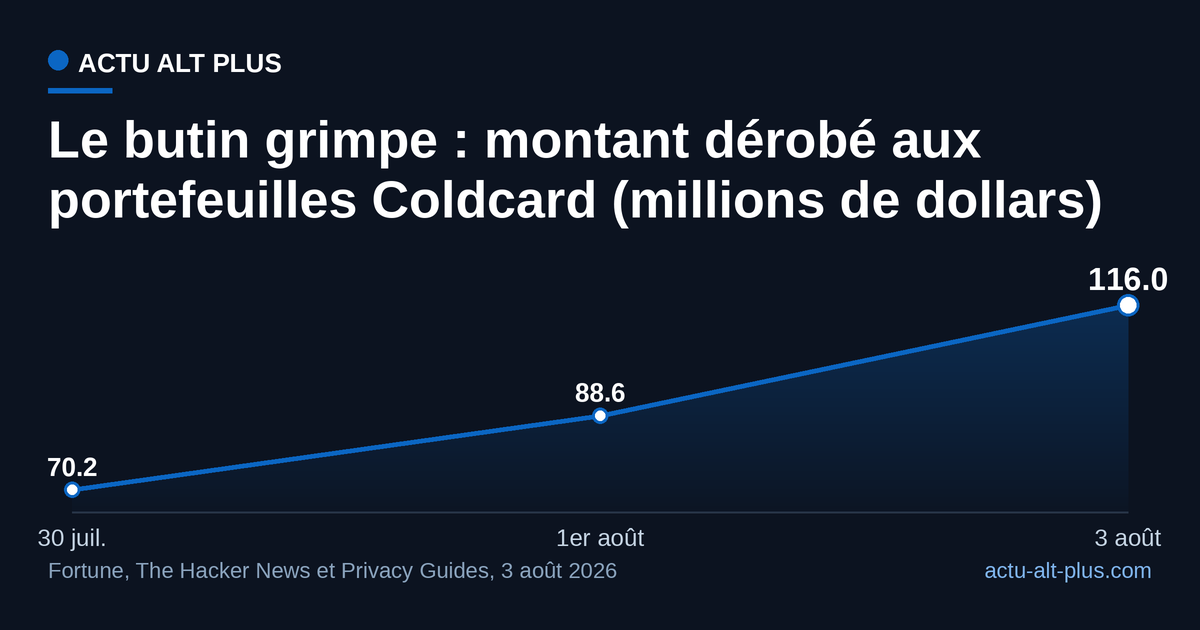
- Environ 116 millions de dollars de bitcoins dérobés à des détenteurs de portefeuilles matériels Coldcard, plus de 5 200 adresses touchées en quatre vagues depuis le 30 juillet 2026.
- La première vague a vidé 1 082 bitcoins (70,2 millions de dollars) en 41 minutes, sur 1 196 adresses.
- Cause : une erreur de firmware de mars 2021 qui a fait générer les clés par un logiciel prévisible au lieu du vrai générateur de hasard de la puce.
- Entropie tombée à 40 bits (Mk2, Mk3) ou 72 bits (Mk4, Mk5, Q), contre 128 bits requis : les phrases de récupération devenaient devinables.
- Le correctif ne répare pas une clé déjà créée : Coinkite demande de générer une nouvelle graine et de déplacer les fonds.
Un coffre débranché, une combinaison devinée
Un portefeuille « froid » (cold wallet), c’est un petit boîtier qui garde vos clés de bitcoin hors ligne, débranché d’Internet, à l’abri des pirates qui rôdent sur le réseau. La promesse tient en une formule répétée dans tout le milieu : « vos clés, vos bitcoins ». Tant que personne ne touche l’appareil, personne ne touche les fonds. Sauf que la clé, ici, n’a pas été volée sur l’appareil : elle a été recalculée ailleurs. Chaque portefeuille repose sur une « phrase de récupération » de douze mots, tirés en principe au hasard. Devinez cette phrase et vous ouvrez le coffre, sans jamais l’approcher. C’est exactement ce qui s’est produit. D’après l’équipe de sécurité de Block citée par Fortune, les Coldcard « ont cessé d’utiliser un hasard fort et imprévisible pour générer les phrases, et ont suivi un raccourci qui reproduit des motifs ». Le coffre était solide. La serrure, prévisible.

Quatre vagues, 41 minutes pour la première
Concrètement, l’attaque n’a pas été un cambriolage patient : c’est un balayage industriel. La première vague a vidé 1 082 bitcoins, soit environ 70,2 millions de dollars, en 41 minutes le 30 juillet 2026, sur 1 196 adresses, rapporte Privacy Guides. Une deuxième salve a emporté 594 bitcoins le lendemain, puis d’autres ont suivi jusqu’au lundi. Au total, le compteur atteint environ 116 millions de dollars et plus de 5 200 adresses touchées en quatre vagues, selon le décompte de Fortune. Le chiffre a grimpé d’heure en heure, parce que l’attaque était encore en cours et qu’aucun acteur n’a été identifié. Rien à voir avec un vol ciblé : les pirates ont ratissé la blockchain publique, testé des clés devinées et vidé tout ce qui correspondait. Voici la courbe du butin.
L’entropie, le nombre qui décide si la clé tient
Reprendre ce graphique ou citer ce chiffre
Citez ce chiffre en mentionnant Actu Alt Plus :
Ou réutilisez ce graphique librement sur votre site, attribution incluse :
Le mot à retenir, c’est « entropie ». Concrètement, c’est la quantité de vrai hasard dans une clé : plus il y en a, moins elle est devinable. Une phrase de douze mots vise 128 bits d’entropie, un espace si gigantesque qu’aucun ordinateur ne peut le parcourir. Le problème vient d’une erreur glissée dans le firmware en mars 2021. D’après l’analyse technique de The Hacker News, un réglage de production (MICROPY_HW_ENABLE_RNG mis à zéro) a fait générer les clés par un logiciel prévisible, la fonction de secours « Yasmarang » de MicroPython, au lieu du vrai générateur de hasard matériel de la puce STM32. Alimenté seulement par l’identifiant de la puce et l’horloge, ce logiciel produisait des phrases dans un espace minuscule : environ 40 bits sur les Mk2 et Mk3, 72 bits sur les autres, contre 128 attendus. Assez petit pour être exploré à la machine. Voici les modèles et versions concernés.
Pour dresser ce tableau, nous avons croisé le décompte financier de Fortune, l’analyse d’entropie de Privacy Guides et le détail firmware de The Hacker News : quel modèle Coldcard, combien de bits d’entropie effective (environ 40 ou 72 contre 128 requis) et quelle version corrige la faille.
| Modèle Coldcard | Entropie effective | Firmware vulnérable | Firmware corrigé | Source |
|---|---|---|---|---|
| Mk2 / Mk3 | ~40 bits | 4.0.0 à 4.1.9 | 4.2.0 | Privacy Guides / The Hacker News |
| Mk4 / Mk5 | ~72 bits | avant 5.6.0 | 5.6.0 | The Hacker News |
| Q | ~72 bits | avant 1.5.0Q | 1.5.0Q | The Hacker News |
| Cible d’une graine sûre | 128 bits | n/a | n/a | Privacy Guides |
Ce que ça change pour vous : trois vérifications
Alors, que faire, concrètement, si vous détenez des bitcoins sur un boîtier ? Trois gestes. D’abord, vérifiez votre version de firmware : un Mk4 ou Mk5 doit être au moins en 5.6.0, un Q en 1.5.0Q. Ensuite, et c’est le point que les brèves oublient, mettre à jour ne suffit pas. Le correctif diffusé le 31 juillet 2026 empêche de fabriquer une clé faible demain, mais il ne répare pas une clé déjà créée. Si votre phrase a été tirée par l’appareil sur une version vulnérable, considérez-la comme exposée : générez une nouvelle graine sur firmware corrigé et déplacez vos fonds. Enfin, ne restaurez jamais l’ancienne phrase sur un appareil à jour, sinon la faiblesse voyage avec elle. Coinkite précise qu’une graine bâtie avec au moins cinquante lancers de dés indépendants et privés n’est pas menacée par ce seul bug. Le hasard fait maison reste, ici, le plus sûr.

En France, l’auto-conservation sans filet
Reste la question qui fâche : et si ça vous arrivait, en France ? La réponse est sèche. Sur un portefeuille que vous détenez vous-même, il n’existe aucune garantie de dépôt. Le fonds qui rembourse jusqu’à 100 000 euros en cas de faillite bancaire ne couvre pas des bitcoins rangés dans votre boîtier : la clé est à vous, la responsabilité aussi. Les règles européennes encadrent surtout les plateformes, pas l’auto-conservation, comme on l’a vu avec le cadre MiCA qui pousse certains acteurs hors d’Europe. Autrement dit, le détenteur autonome gagne en contrôle ce qu’il perd en filet de sécurité. Et cette affaire n’est pas un accident isolé : le hasard informatique mal fabriqué est un talon d’Achille récurrent, au même titre que un récent vol de données dans le cloud. La leçon tient en une ligne : un coffre ne vaut que ce que vaut sa serrure.
Questions courantes
Mon Coldcard est-il concerné ?
Tous les modèles sont visés : Mk2, Mk3, Mk4, Mk5 et Q. Sont vulnérables les firmwares 4.0.0 à 4.1.9 sur Mk2 et Mk3, antérieurs à 5.6.0 sur Mk4 et Mk5, et antérieurs à 1.5.0Q sur le Q.
Mettre à jour le firmware suffit-il ?
Non. Le correctif du 31 juillet 2026 empêche de créer une clé faible à l’avenir, mais il ne répare pas une clé déjà générée. Coinkite demande de produire une nouvelle graine sur firmware corrigé, puis de transférer les fonds.
Comment savoir si ma phrase de récupération est prévisible ?
Si vous avez laissé l’appareil tirer les mots au hasard sur une version vulnérable, considérez-la comme exposée. Une graine construite à partir d’au moins cinquante lancers de dés indépendants et privés n’est pas menacée par cette faille seule, selon Coinkite.
Qu’est-ce que l’entropie et pourquoi 128 bits ?
L’entropie mesure la quantité de hasard réel dans une clé. Une phrase de douze mots vise 128 bits d’imprévisibilité. Le bug a fait tomber ce niveau à environ 40 ou 72 bits, un espace assez petit pour être exploré par ordinateur.
Suis-je protégé si je détiens des bitcoins en France ?
Sur un portefeuille que vous détenez vous-même, non : l’auto-conservation ne relève d’aucune garantie de dépôt. La responsabilité de la clé et de sa sauvegarde repose entièrement sur le détenteur.
Votre réaction :
Article créé en collaboration avec l’IA.
Les plus lus
- 1
 Taratata 600 : la date d’enregistrement et celle de diffusion
- 2
 Résultat du Super Loto du 18 septembre : 13 millions gagnés
- 3
 Steam Frame, 72 heures pour acheter après le tirage au sort
- 4
 Nouveau félin : le tilcayo, premier chat décrit depuis un siècle
- 5
 Résultats des évaluations nationales 2026, dès le 21 septembre
Nos dossiers
- France395
- Science272
- Culture193
- Consommation173
- Patrimoine165
- IA162
- Santé publique161
- Sport159
Recevez notre sélection dans votre boîte mail
Le meilleur d’Actu Alt Plus : décryptages, chiffres et panoramas. Désinscription en 1 clic, zéro spam.
